著者:モンチ(投資歴26年・運用資産2億円/インデックス×社債で完全FIRE)
最近、証券会社のシステム関連でヒヤリとするニュースが相次いでいます。
インターネット上で広く使われているプログラム言語「PHP」の深刻な脆弱性が報告され、大手金融サイトが予防的にサービスを一時停止するといった事態が起きました。
※参考:日本経済新聞|プログラム言語「PHP」欠陥発覚、一部の金融機関でウェブサービス停止
さらに衝撃的だったのが、岩井コスモ証券のシステム委託先(トレードワークス)がサイバー攻撃を受け、顧客の5口座で意図しない不正取引が成立してしまった事件です。マネックス証券も新規口座開設を予防的に止めているようです。
※参考:TBS NEWS DIG|証券各社でシステム委託先への聞き取りなど対応急ぐ 岩井コスモ証券 不正アクセス受け
「大手ネット証券を使っているから大丈夫」と思っていましたが、もはやセキュリティの脅威は他人事ではありません。
この記事の結論は、「パスキーを設定したから100%安心」とは限らない、ということです。特にSBI証券を使っている方には、見落としやすい設定の盲点があります。そのうえで、投資歴26年で完全FIREした私が、FIRE仲間との対話をもとに、利便性と安全性を両立する「実利を取る5つの防衛ルール」をまとめました。
パスキー設定の次に来る対策は?FIRE仲間のリアルな防衛策議論
先日、オンラインのFIREコミュニティの飲み会に参加した際、「最近不正アクセスが増えているが、みんなセキュリティ対策ってどうしてる?」という話題になりました。
そこで話を聞いてみると、参加者全員がすでにパスキーを設定済みでした。さらに議論は一歩進んで、「楽天証券などにある『取引一時停止(ロック)』機能まで試してみた」という話で持ちきりになりました。
お酒を飲みながらとはいえ、数千万円、数億円という資産をネット上の証券口座に置いているわけですから、空気感は非常に熱いものでした。それだけ、多くの人が「今のままのセキュリティで本当に資産を守り切れるのか」と強い危機感を持っている証拠です。
【設定の盲点】パスキーだけでは不十分?SBI証券と楽天証券の「仕様の違い」
「自分はもうパスキーを設定したから、セキュリティ対策はバッチリだ」 そう安心している方は、少し注意が必要です。
実は、証券会社によってシステムの仕様は異なります。特にSBI証券をお使いの場合、パスキーを設定しただけでは裏口が開いたままになってしまう危険性があります。具体的な仕様の違いを見ていきましょう。
【楽天証券】パスキー設定で自動的にパスワードログインが遮断される「排他設計」
楽天証券の場合、パスキーを設定した時点で、旧来の「ログインIDとパスワード」を使ったログインが排他的に(自動的に)無効化される設計になっています。
つまり、パスキーという強固な手段を瞬間、古い認証方法は自動で塞がれる仕組みになっているため、「設定したのに裏口が生きたままだった」という設定漏れが起きにくい非常に親切な構造です。
さらに評価したいのが、マイページから手軽に操作できる「取引・サービス一時停止(口座ロック)」機能です。
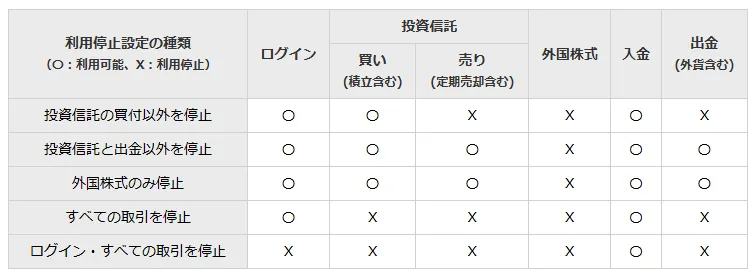
不正アクセスの疑いを感じた際や、長期不在などでしばらく取引を行わない期間がある場合、マイページのセキュリティ設定から自分自身で直感的に取引やサービスの利用を一時的にロックすることができます。
「パスキーで普段の入口を強固に守りつつ、懸念があるときには自分の手で素早く口座にブレーキをかけられる」という点において、楽天証券はセキュリティのオン・オフ管理が非常に扱いやすく設計されています。
具体的な一時停止(口座ロック)の設定手順や解除方法については、楽天証券の公式ページをご確認ください。
※参考: 楽天証券|取引・サービス一時停止について
【SBI証券の盲点】パスキー設定後に必要な手動の「パスワード無効化」設定
一方で、SBI証券の場合は仕様が異なります。
パスキーを設定しても、デフォルト(初期状態)では従来の「ユーザーネーム+パスワード」によるログイン機能が生きたままになっているのです。
せっかくパスキーを設定したのに、古い認証方法がそのまま使える状態では、フィッシング詐欺などでパスワードが漏洩した場合、簡単に不正ログインを許してしまいます。
SBI証券ユーザーは、パスキー設定後にログイン後マイページ(セキュリティ設定等)から、手動で「ログインパスワード無効設定」にチェックを入れる作業が絶対に欠かせません。 ここを失念すると、防衛策として片落ちになってしまうので注意してください。
また、SBI証券にも取引や出金を制限する仕組みは用意されていますが、楽天証券のようにマイページからスイッチひとつで即座に切り替えられるわけではありません。
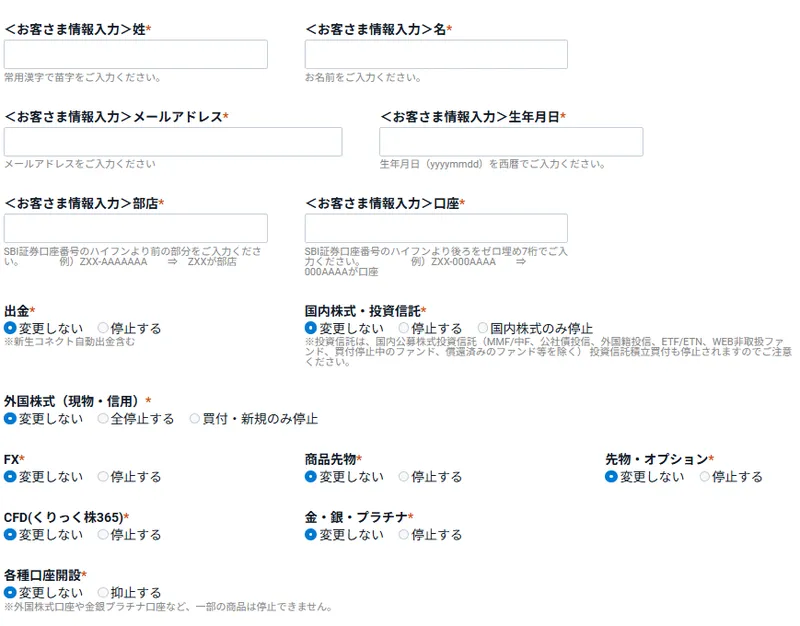
専用の「取引制限依頼フォーム」からWeb申請を行う形となっており、解除や設定の反映までに一定の手続きとタイムラグが発生します。そのため、日常的に頻繁にオン・オフを切り替えるというよりは、「万が一の際の緊急用ブレーキ(最後の防衛線)」として捉えておくのが現実的でしょう。
具体的な取引制限の申請手続きについては、公式の受付フォームをご確認ください。
※参考: SBI証券|【取引制限受付フォーム】お客さまからの取引制限をこちらで承ります。
取引ロック(一時停止)はやるべきか?「過剰防衛」が招く3つのトレードオフ
飲み会でも議論になった「使わない時は口座の取引をロック(一時停止)しておくべきか」という問題。これに対する私の結論は、「日常的な口座ロックはあまりおすすめしない」です。
セキュリティを極限まで高めようとすると、どうしても利便性とのトレードオフが発生します。具体的には以下の3つのデメリットが考えられます。
- 相場急変時の対応遅れ
暴落時に買い向かったり、ポートフォリオのリバランシング(配分調整)を行おうとした際、ロック解除にタイムラグが発生すると、機動性が低下し絶好のタイミングを逃してしまいます。 - 生活費出金の手間
FIRE後の生活では、運用資産を定期的に取り崩して生活費に充てる必要があります。その都度ロックを解除するのは、想像以上に大きなストレスになります。 - 緊急時の家族アクセス不能リスク
これが最も深刻です。ガチガチにロックをかけた状態で自分自身が倒れたり、万が一の事態が起きたりした場合、残された家族が資産を引き出せなくなる「デジタルブラックボックス」と化してしまう危険性があります。
過剰な防衛は、不正アクセスを防ぐだけでなく、自分や家族の大切な生活資金までをも遠ざけてしまう両刃の剣なのです。
放置運用リスクを回避!利便性と安全性を両立する「5つの資産防衛ルール」
給与という定期的な収入源を持たないリタイア世代にとって、資産の喪失は死活問題です。 しかし、放置運用が基本となるため「不正アクセスの発見が遅れる」リスクがある一方で、セキュリティを強固にしすぎると先ほどの「家族が困る」トラブルが生じます。
この相反する課題を解決するための、「実利を取る5つの資産防衛ルール」をご紹介します。
①「放置運用」の不正を防ぐ自動監視
証券口座へのログインや売買が行われた際、即座にスマートフォンへ通知が来るよう(SMSやアプリ通知)設定しておきます。 さらに、マネーフォワードなどの家計簿アプリを連携させ、毎日の残高変動を簡単にチェックできるようにします。これで、普段ログインしなくても異常にすぐ気づくことができます。
②「出金限度額の引き下げ」で不正流出時の被害を最小限に抑える
万が一、悪意ある第三者に口座へ侵入された場合でも、最も回避すべきなのは資産を一括で引き出されて持ち逃げされることです。
そこで重要になるのが、1日あたりの「出金限度額」を必要最低限の金額に絞り込んでおくことです。
出金上限を普段の生活費や取り崩しに必要な最小限の金額に下げておけば、万が一ログインを許してしまった場合でも、一気にお金を引き出される壊滅的な被害を物理的に防ぐことができます。
③ 通信インフラ(SIM・メール)の強固な保護
SMS認証を突破される「SIMスワップ」を防ぐため、スマートフォンに「SIM PIN」を設定します。スマホの電源を入れる際(再起動時など)に暗証番号を入力する手間は増えますが、第三者にSIMカードを別の端末へ差し替えられてSMS認証を悪用されるリスクを物理的に遮断できます。
また、金融機関の登録に使っているメインのメールアドレス自体も、パスキーや二段階認証で強固に保護することが不可欠です。いくら証券口座本体の鍵穴を塞いでも、パスワード再設定の通知が届く「メールアドレス」を乗っ取られてしまっては元も子もありません。
④ 不要な休眠口座の解約
現役時代やポイ活で作ったまま、使っていない口座はありませんか。口座が多いほど、攻撃を受ける隙、いわゆる「アタックサーフェス」が増えます。使わない口座は思い切って解約し、侵入口を減らしましょう。数が減れば、通知や設定の確認もぐっと楽になります。
⑤ 緊急時の「家族アクセス不能」を防ぐアナログ保管術
セキュリティを過剰に強固にしすぎると、自身が突然の病気や事故で倒れた際、配偶者や家族が証券口座や生活費にアクセスできなくなる「デジタルブラックボックス化」のリスクが生じます。
これを防ぐため、ログインIDやパスワード、パソコン・スマートフォンの解除コード(PIN)などを紙に記入・印刷し、しっかり封をした封筒に分けて金庫などの安全な場所に物理保管しておきます。
最新の「デジタルセキュリティ」で外部からの不正アクセスを遮断しつつ、緊急時には紙という「アナログな手段」で家族だけにアクセス権限を渡せる経路を作っておくことが、いざという時に家族を守る現実的な解決策になります。
まとめ
今回は、証券会社のシステム障害や不正取引のニュースを受け、私たちFIRE民が直視すべき資産防衛策について解説しました。
- PHP脆弱性や委託先への攻撃など、セキュリティの脅威は身近に迫っているため、対策を後回しにしない。
- SBI証券ユーザーは、今すぐ「ログインパスワード無効化」が完了しているか設定画面を確認する。
- 過剰な口座ロックに走らず、「即時通知・出金限度額の引き下げ・家族への安全な引き継ぎ」を含めた5つのルールでスマートに防衛する。
資産を守るための設定は、ニュースを見て驚いている「今この瞬間」にやっておくのが一番です。今すぐ自分の証券口座の設定画面を開いてチェックし、今夜から安心して枕を高くして眠りましょう!
PS
あなたの口座は、パスキーの設定と、SBI証券なら「ログインパスワード無効設定」まで済んでいますか?「ここまでやっている」「ここが不安」など、ぜひコメントで教えてください。
コメント
SBI証券のログインパスワード無効設定ですが、
パソコンが故障するとパスキー認証できなくなるリスクと
計りにかけ、私はパスワード認証に設定を戻しました。
FIDOとデバイス認証は設定してあり、自分のパソコンや
スマホ以外からのログインは追加認証がかかるので、
無策ではないと思っています。
情報漏洩問題。
PHPはサーバー側ですし、次はJAVA(Tomcat)でしょうか。
COBOLまでいくと銀行ATMまで止まりそうですが。
しばらくは管理者、ユーザー共に試行錯誤が続きそうですね。
早く落ち着くどころか、更にひどくなりそうなニュースばかりで
嫌になります。
コメントありがとうございます!
パスキーは10個まで登録できるので、PCとスマホの両方登録しておくと故障時のバックアップにもなって便利ですよ!
システム面の脆弱性や運用のリスクも考えると、しばらく模索が続きそうですね。不安なニュースが多いですが、万全の対策で落ち着いて対応していきたいところです。
セキュリティ大事ですね。多少めんどくさくても守りは強固な方が良いですね。SBI証券のログインパスワード無効化は今回初めて知りました。広めて欲しいです。
コメントありがとうございます。
なぜかSBI証券が「ログインパスワード無効化」は、あまり大々的に出てないんですよね。
もっとSBI証券も表に出せばいいのにと思ってます。
有用な情報ありがとうございます。
SBI証券のログインパスワード無効化の設定をしていませんでした。
早速設定しました。
コメントありがとうございます!
少しでもお役に立てたのであれば、記事を書いた甲斐がありました。
そう言っていただけて、とても励みになります。